
L’article en 10 secondes
- Un simple clic sur un lien n’infecte presque jamais un appareil à lui seul. Ce qui compte, c’est ce que vous avez fait après.
- Vous avez tapé un mot de passe : changez-le maintenant, sur le vrai site, pas via le lien reçu.
- Vous avez tapé un numéro de carte : bloquez-la depuis l’application de votre banque — c’est immédiat et gratuit.
- Vous avez téléchargé un fichier : ne l’ouvrez pas s’il ne l’est pas déjà, et faites-vous aider avant d’aller plus loin.
Vous avez cliqué, et maintenant vous vous demandez ce qui va se passer. Cette inquiétude est normale, et bonne nouvelle : dans la grande majorité des cas, il n’est rien arrivé de grave.
Voici comment le savoir, et quoi faire selon ce qui s’est réellement produit.
La bonne nouvelle : cliquer seul ne suffit presque jamais
Un lien, même malveillant, mène le plus souvent à une simple page web. Cette page peut chercher à vous tromper — un faux formulaire, une fausse alerte — mais elle ne s’installe pas toute seule sur votre appareil du simple fait de l’avoir affichée.
Ce qui compte, ce n’est pas d’avoir cliqué, c’est ce que vous avez fait ensuite. Avez-vous tapé un mot de passe ? Un numéro de carte ? Avez-vous téléchargé et ouvert un fichier ? C’est la réponse à cette question qui détermine la suite.
Si vous avez simplement regardé la page puis fermé l’onglet, sans rien taper ni télécharger, vous pouvez vous arrêter ici. Il n’y a rien à faire de plus.
Vous avez tapé un mot de passe
C’est le cas le plus fréquent : une fausse page qui imitait votre banque, votre messagerie ou un service que vous utilisez, et vous y avez entré vos identifiants.
Changez ce mot de passe tout de suite. Mais pas en cliquant à nouveau sur le lien reçu — ouvrez une nouvelle fenêtre, tapez vous-même l’adresse du vrai site, ou passez par l’application officielle.
Ensuite, une question plus large se pose : utilisez-vous ce même mot de passe ailleurs ? Si oui, changez-le partout où il apparaît. C’est fastidieux, mais c’est ce qui évite qu’un seul mot de passe volé n’ouvre plusieurs portes. J’ai écrit un article qui explique comment s’organiser pour ne plus revivre cette angoisse à chaque fois : les gestionnaires de mots de passe.
Si le compte concerné propose une double authentification, activez-la si ce n’est pas déjà fait. C’est la meilleure protection contre ce genre d’incident, même après qu’il se soit produit.
Vous avez tapé un numéro de carte bancaire
Ici, la rapidité compte. Bloquez la carte depuis l’application de votre banque — chez la plupart des banques suisses, c’est immédiat, gratuit, et disponible à toute heure. Cherchez la carte concernée, puis l’option de blocage.
Si vous préférez téléphoner, le numéro figure au dos de votre carte. Pour une carte de crédit émise par Viseca — le cas de nombreuses cartes en Suisse — le numéro est le +41 58 958 83 83, disponible 24 heures sur 24.
Une fois la carte bloquée, surveillez votre compte dans les jours qui suivent. Toute transaction que vous ne reconnaissez pas peut être contestée auprès de votre banque.
Vous avez téléchargé un fichier
C’est le cas le plus délicat, et celui où je serais le plus prudent.
Si vous n’avez pas encore ouvert le fichier, ne l’ouvrez pas. Supprimez-le. C’est souvent en l’ouvrant, pas en le téléchargeant, que les choses se passent.
Si vous l’avez déjà ouvert, plusieurs signes peuvent indiquer un problème : l’appareil ralentit anormalement, des fenêtres publicitaires apparaissent seules, ou un programme que vous ne connaissez pas s’est installé. Sur un téléphone, regardez si une application inconnue est apparue.
Dans ce cas, je préfère être honnête : c’est le moment où je recommande de vous faire aider plutôt que de chercher seul, surtout si vous n’êtes pas à l’aise avec ce genre de vérification. Une intervention à ce stade coûte moins cher qu’une réinstallation complète plus tard, et évite de propager le problème en réutilisant l’appareil dans l’intervalle.
Un exemple reçu cette semaine
Cette semaine, j’ai reçu un email intitulé « Sollicitation de devis ». Il a l’air d’un client qui demande un prix, et c’est justement pour ça qu’il est efficace : quand on travaille à son compte, on ouvre ce genre de message avec plaisir.
Plusieurs détails auraient dû m’alerter :
- Le texte parle d’un « projet.pdf » et de « plans joints », mais il n’y a aucune pièce jointe, seulement un bouton bleu.
- Le message commence par un simple « Bonjour », sans nom ni entreprise.
- Il est arrivé à 3h10 du matin, avec la mention « Message envoyé automatiquement ».
- Il demande une réponse rapide, pour vous pousser à cliquer sans réfléchir.
Pourquoi il faut regarder les liens raccourcis
Le bouton mène à un lien raccourci, de la forme bitl.to/… Un raccourcisseur transforme une longue adresse en une courte, ce qui est pratique, mais cache la vraie destination. On ne sait pas où l’on va avant d’avoir cliqué.
Ici, le nom ressemble en plus beaucoup à celui d’un service connu (bit.ly). Ce genre de ressemblance est un signal d’alerte de plus.
Avant de cliquer, vérifiez l’adresse. Sur téléphone, maintenez le doigt appuyé sur le lien ; sur ordinateur, passez la souris dessus sans cliquer. Si l’adresse est un raccourci ou un nom que vous ne connaissez pas, ne cliquez pas.
Ce que cherche la page
Le lien mène à une fausse page de connexion qui imite AR24, un vrai service de recommandé électronique. Tout est soigné : logo, numéro de service client, mentions légales.
Mais un bandeau demande d’utiliser « les identifiants de la boîte email qui a reçu le message ». Un vrai compte AR24 a son propre mot de passe. Ici, on cherche à obtenir celui de votre messagerie, ce qui est le plus précieux : avec lui, un pirate peut réinitialiser tous vos autres comptes.
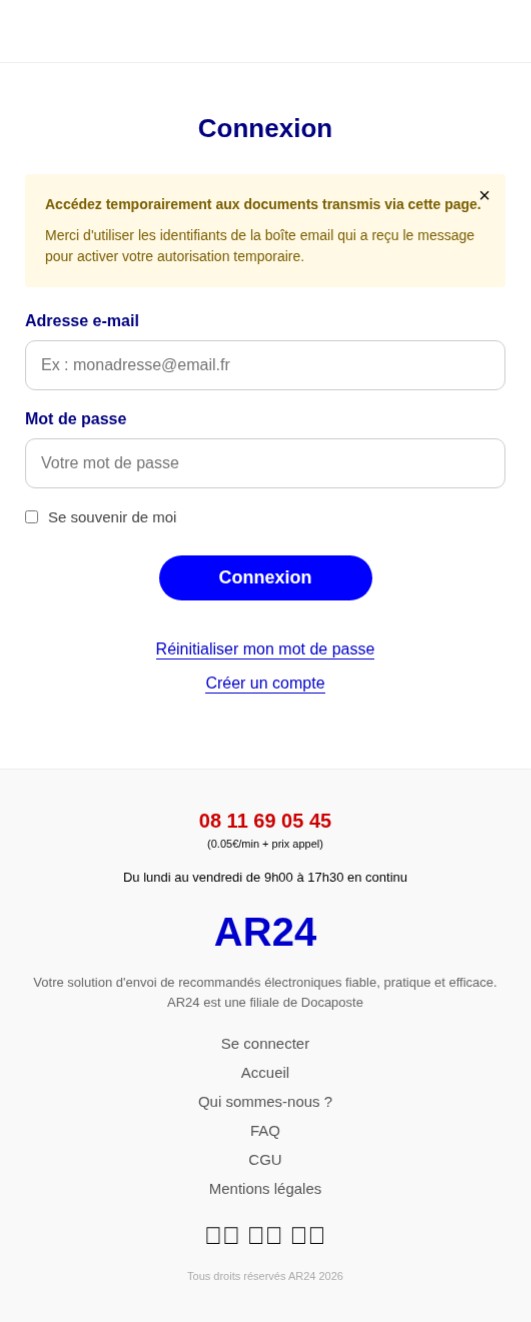
Règle simple : une page qui demande le mot de passe de votre email pour « ouvrir un document » est un piège.
Les jours qui suivent
Quel que soit le cas, gardez un œil sur vos comptes pendant une ou deux semaines. Trois signes méritent votre attention.
Des notifications que vous n’avez pas demandées — un email de réinitialisation de mot de passe, une connexion depuis un appareil inconnu.
Des messages envoyés en votre nom que vous n’avez pas écrits, signalés par des proches.
Et méfiez-vous d’un second message qui se présenterait comme une aide après l’incident — un faux service de sécurité proposant de « vérifier votre compte ». C’est une manœuvre classique : profiter de l’inquiétude pour tendre un second piège.
Ce que je retiendrais
La panique est le pire conseiller dans ce genre de situation. Elle pousse à cliquer encore, à appeler le premier numéro trouvé, à agir vite plutôt que juste. Prenez trente secondes, identifiez ce que vous avez réellement fait, et suivez l’étape qui correspond.
Si vous voulez qu’on regarde ensemble
Un appareil qui semble se comporter bizarrement après ce genre d’incident, ou simplement le besoin d’être rassuré par quelqu’un qui vérifie à votre place — c’est exactement le genre de situation où une intervention rapide, à distance ou chez vous, fait la différence.
