
Article publié le 20 septembre 2026. Les informations disponibles à cette date sont partielles : Salt n’a communiqué ni le nombre de personnes touchées, ni la date de l’intrusion.
L’article en 10 secondes
- Nom, adresse, date de naissance, téléphone et courriel ont pu être exposés. Aucun mot de passe, aucune donnée bancaire.
- Ces informations ne sont pas anodines : elles rendent les arnaques crédibles, par message comme par téléphone.
- Le risque le plus grave est le détournement de votre numéro, qui donne accès aux codes que votre banque envoie par SMS.
- La seule mesure vraiment urgente : remplacer la confirmation par SMS partout où c’est possible. Ne changez pas tous vos mots de passe.
Le 11 septembre 2026, l’opérateur Salt a informé une partie de ses clients qu’un incident de sécurité avait potentiellement exposé leurs données personnelles.
Si vous avez reçu ce courriel, ou même si vous n’êtes pas certain d’être concerné, voici ce qui s’est réellement passé et ce que cela change pour vous.
Ce qui s’est passé
Après la circulation d’allégations en ligne, Salt a mené des vérifications. L’entreprise affirme qu’aucune intrusion n’a eu lieu dans ses propres systèmes, mais reconnaît « une utilisation abusive d’un accès existant à un système périphérique ». L’accès a depuis été sécurisé.
Les données susceptibles d’avoir été récupérées sont : nom, prénom, date de naissance, adresse postale, adresse électronique et numéro de téléphone mobile.
En revanche, l’opérateur exclut toute fuite de mots de passe, de coordonnées bancaires ou d’historique client.
Salt qualifie ces informations de « non sensibles ». C’est là que je ne suis pas d’accord.
Pourquoi « non sensible » ne veut pas dire « sans danger »
Prises séparément, ces informations paraissent anodines. Votre nom figure sur votre boîte aux lettres, votre adresse dans l’annuaire.
Mais rassemblées, elles forment un portrait. Et ce portrait a une valeur précise pour un escroc : il rend ses messages crédibles.
Jusqu’ici, les tentatives d’arnaque étaient reconnaissables. « Cher client », des fautes d’orthographe, une adresse au hasard. Avec ces données, un message peut désormais commencer par votre nom, mentionner votre date de naissance pour « vérifier votre identité », et citer votre adresse exacte.
Ce n’est plus du hameçonnage de masse. C’est du sur-mesure.
Les trois risques concrets
1. Des courriels et SMS très convaincants
Attendez-vous à recevoir des messages qui semblent venir de Salt, de votre banque ou de la Poste, et qui connaissent vos coordonnées. Un lien à cliquer, une facture à régulariser, un colis à débloquer.
La règle ne change pas, mais elle devient plus difficile à tenir : ce n’est pas parce qu’un message vous connaît qu’il est légitime.
2. Des appels téléphoniques
Le risque le moins anticipé. Quelqu’un vous appelle, se présente comme le service client de Salt, connaît votre nom, votre adresse et votre date de naissance. Il inspire confiance — précisément parce qu’il détient ces informations.
Salt rappelle qu’elle ne demande jamais d’identifiants ni d’informations bancaires par téléphone ou par message. Aucun opérateur sérieux ne le fait.
3. Le détournement de votre numéro
C’est le risque le plus grave, et le moins connu. Avec suffisamment d’informations personnelles, un escroc peut tenter de se faire passer pour vous auprès de l’opérateur et d’obtenir une nouvelle carte SIM à votre numéro.
S’il y parvient, il reçoit vos appels et vos SMS. Y compris les codes de confirmation que votre banque vous envoie par SMS.
C’est pour cette raison que la confirmation par SMS est aujourd’hui considérée comme la moins sûre des méthodes de double authentification.
Un exemple reçu cette semaine
Voici un message transmis par un client, abonné chez Salt, reçu peu après l’annonce de la fuite.
Impossible d’établir un lien formel : ce type d’arnaque circulait déjà auparavant, et les numéros de téléphone se collectent par d’autres moyens. Mais le numéro de mobile figure parmi les données exposées, et le moment interpelle. Je le signale sans l’affirmer.
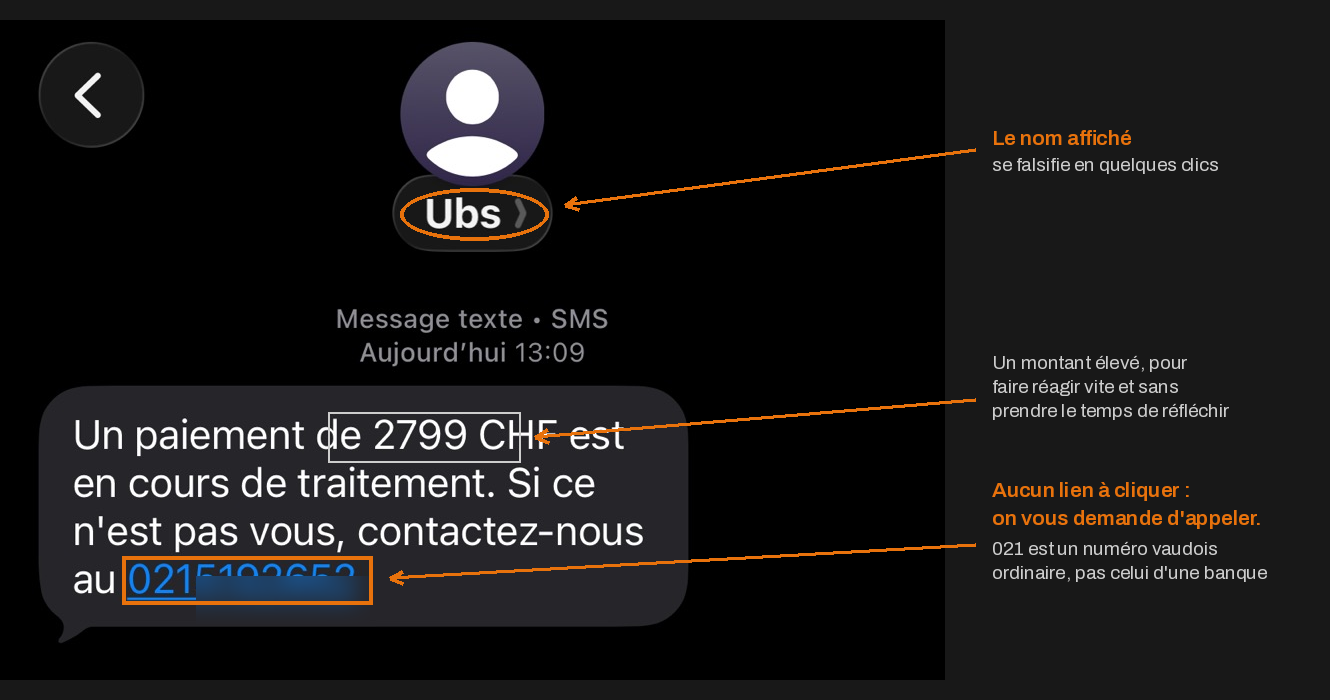
Trois choses à remarquer.
Le nom de l’expéditeur affiche « Ubs ». Cet identifiant se falsifie en quelques clics : n’importe qui peut envoyer un SMS qui s’affiche sous le nom d’une banque, d’un opérateur ou de la Poste. Votre téléphone le range même dans la conversation existante, s’il y en a une.
Le montant est élevé et précis. 2799 francs, ce n’est ni rond ni anodin. C’est calibré pour provoquer une réaction immédiate, avant toute réflexion.
Et surtout : il n’y a aucun lien à cliquer. C’est ce qui rend ce message redoutable. On répète partout de se méfier des liens, alors les escrocs s’adaptent et demandent de téléphoner. Au bout du fil, quelqu’un se présente comme le service antifraude, vous met en confiance, et vous fait valider une opération ou communiquer un code.
Le numéro indiqué commence par 021 : un numéro vaudois ordinaire. Aucune grande banque ne vous demanderait de rappeler une ligne de ce type.
Le réflexe à garder
Ne rappelez jamais le numéro indiqué dans un message. Si le doute subsiste, prenez votre carte bancaire, votre relevé ou le site officiel de votre banque, et composez vous-même le numéro qui y figure. Vous tomberez sur le vrai service, qui confirmera en trente secondes qu’aucun paiement n’est en cours.
Ce qu’il faut faire
Ne changez pas tous vos mots de passe dans la panique
Aucun mot de passe n’a fuité. Les changer tous en urgence ne vous protégerait de rien et vous épuiserait pour rien.
Remplacez la confirmation par SMS
C’est la mesure la plus utile. Partout où c’est possible — banque, messagerie, comptes importants — remplacez la réception de codes par SMS par une application qui les génère. La plupart des gestionnaires de mots de passe le font directement.
Si votre banque n’accepte que le SMS, vous n’avez pas le choix. Mais partout ailleurs, changez.
Méfiez-vous des messages, même bien écrits
Ne cliquez jamais sur un lien reçu par message pour accéder à un compte. Tapez vous-même l’adresse du site, ou passez par votre marque-page habituel. Cela prend dix secondes de plus et annule la quasi-totalité du risque.
Si vous voulez savoir où vous en êtes
Salt a ouvert une adresse dédiée aux questions sur les dossiers individuels : data@salt.ch. Notez qu’elle n’a pas communiqué le nombre de personnes touchées, ni la date de l’incident.
Le lien avec les gestionnaires de mots de passe
Un gestionnaire de mots de passe protège contre ce type d’attaque d’une façon à laquelle on ne pense jamais.
Il vérifie l’adresse du site avant de remplir quoi que ce soit. Si vous cliquez sur un lien qui vous amène sur une fausse page de votre banque — une imitation parfaite, au pixel près — votre gestionnaire ne proposera rien. Il ne reconnaît pas l’adresse, donc il se tait.
Ce silence est un avertissement. Là où votre œil se laisse tromper par un logo bien copié, le logiciel compare des caractères et ne se trompe pas.
C’est probablement la meilleure protection contre l’hameçonnage qui existe pour un particulier, et c’est un effet secondaire dont personne ne parle.
J’ai détaillé les solutions dans un autre article : quel gestionnaire de mots de passe choisir.
Ce qu’il faut retenir
Vos mots de passe sont intacts, donc pas d’urgence. Mais votre identité circule désormais, et elle servira à rendre des arnaques crédibles — pas cette semaine forcément, peut-être dans six mois.
La vigilance ne se relâche pas parce que l’actualité passe.
Sources
Les informations de cet article proviennent des publications suivantes, parues entre le 11 et le 13 septembre 2026 :
- RTS — Salt victime d’une fuite de données personnelles de ses clients
- 24 heures — Salt signale une potentielle fuite de données
- Watson — Salt alerte sur le vol de données de ses clients
- Le Temps — Il ne faut pas minimiser le vol de données chez Salt
Si vous avez un doute sur un message
Vous avez reçu un courriel ou un appel qui vous semble suspect ? Envoyez-le-moi avant de cliquer, je vous dirai ce qu’il en est. C’est gratuit et ça prend deux minutes — bien moins que de réparer les conséquences.
